



Evropa se sooča z naraščajočim številom kibernetskih napadov, ki ne ciljajo več le na banke ali državne institucije, temveč neposredno na vsakdanje življenje državljanov.
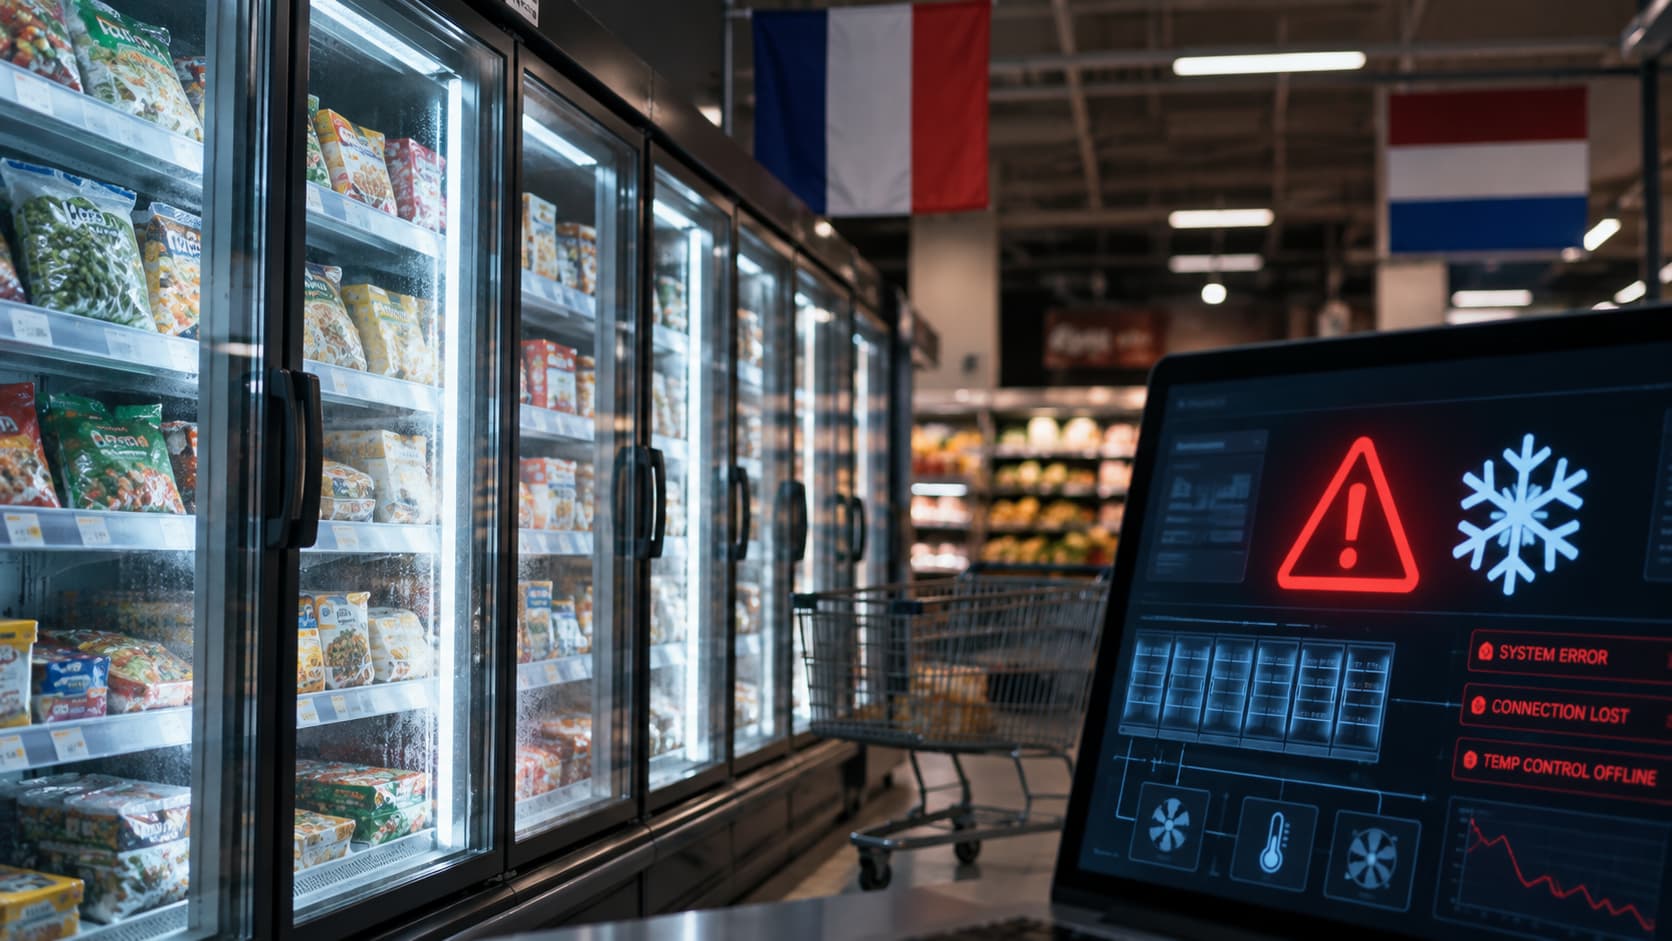
Najnovejši val, ki je v začetku novembra 2026 prizadel hladilne sisteme v supermarketih po več državah, je le najbolj viden primer širšega trenda kibernetskih napadov.
Evropska komisija je dejanja označila za »namenjen poskus motenja prehranske verige in spodkopavanja zaupanja potrošnikov«. Za zdaj nihče ni prevzel odgovornosti, a vzorec kaže na usklajeno delovanje.
Ti napadi niso izolirani. V istem obdobju je Evropo pretresel tudi val lažnih bombnih groženj na potniška letala in televizijske hiše. Čeprav v nobenem primeru ni bilo najdenih eksplozivov, so grožnje povzročile preusmeritve letov, vojaške spremljave in evakuacije redakcij.
Strokovnjaki opozarjajo, da gre za elemente hibridnega pritiska: poceni, težko sledljive operacije, ki zasejejo negotovost in obremenjujejo varnostne sisteme. Cilj niso več le kritične infrastrukture v klasičnem smislu, temveč tudi sistemi, od katerih je odvisno vsakdanje življenje – od hrane do prometa.
Digitalizacija industrijske opreme je napredovala hitreje od zaščite. Hladilni sistemi v trgovinah so bili pogosto povezani v internet z nezadostno zaščito. Podobne ranljivosti obstajajo tudi drugod. Po ocenah evropskih agencij za kibernetsko varnost se število napadov na javni sektor in kritično infrastrukturo vztrajno povečuje, pri čemer vse večjo vlogo igrajo geopolitični motivi.
Evropske institucije pozivajo k hitremu ukrepanju: boljši zaščiti sistemov, hitrejši izmenjavi informacij med državami in večji odpornosti. A dogodki zadnjih tednov kažejo, da kibernetski napadi niso več izjemni dogodki. Postajajo del novega varnostnega okolja, v katerem se lahko vsakdanje življenje nenadoma spremeni zaradi dejanja, ki se zgodi daleč od oči javnosti.
Slovenija doslej ni bila neposredno prizadeta
Slovenija je tokrat ostala zunaj neposrednega udarca. To pa ne pomeni, da je imuna. Ranljivosti, ki so jih napadalci izkoristili (slabo zavarovani daljinski krmilniki hladilnih sistemov), obstajajo tudi pri nas.
Kaj pravijo slovenski trgovci?
Večje trgovske verige so po napadih v tujini potrdile, da so njihovi sistemi drugače zasnovani:
- Tuš uporablja upravljanje hladilnih sistemov prek interne mreže (VPN), kar je varnejše od sistemov, ki so bili izpostavljeni neposredno internetu.
- Spar Slovenija in Hofer sta navedla, da ne uporabljata opreme proizvajalcev (npr. Danfoss), ki so bili glavna tarča napadov, in da redno preverjata varnost.
- E.Leclerc Slovenija je po oktobrskih napadih v Franciji sporočil, da njihovi sistemi delujejo v ločenih, izoliranih omrežjih brez neposrednega dostopa do interneta.
Vprašanje, ki se postavlja, ni več le tehnično. Gre za to, kako se bo družba prilagodila realnosti, v kateri so kibernetski napadi postali del vsakdana.
Portal OS
